

Ciberseguridad gestionada CSOC.
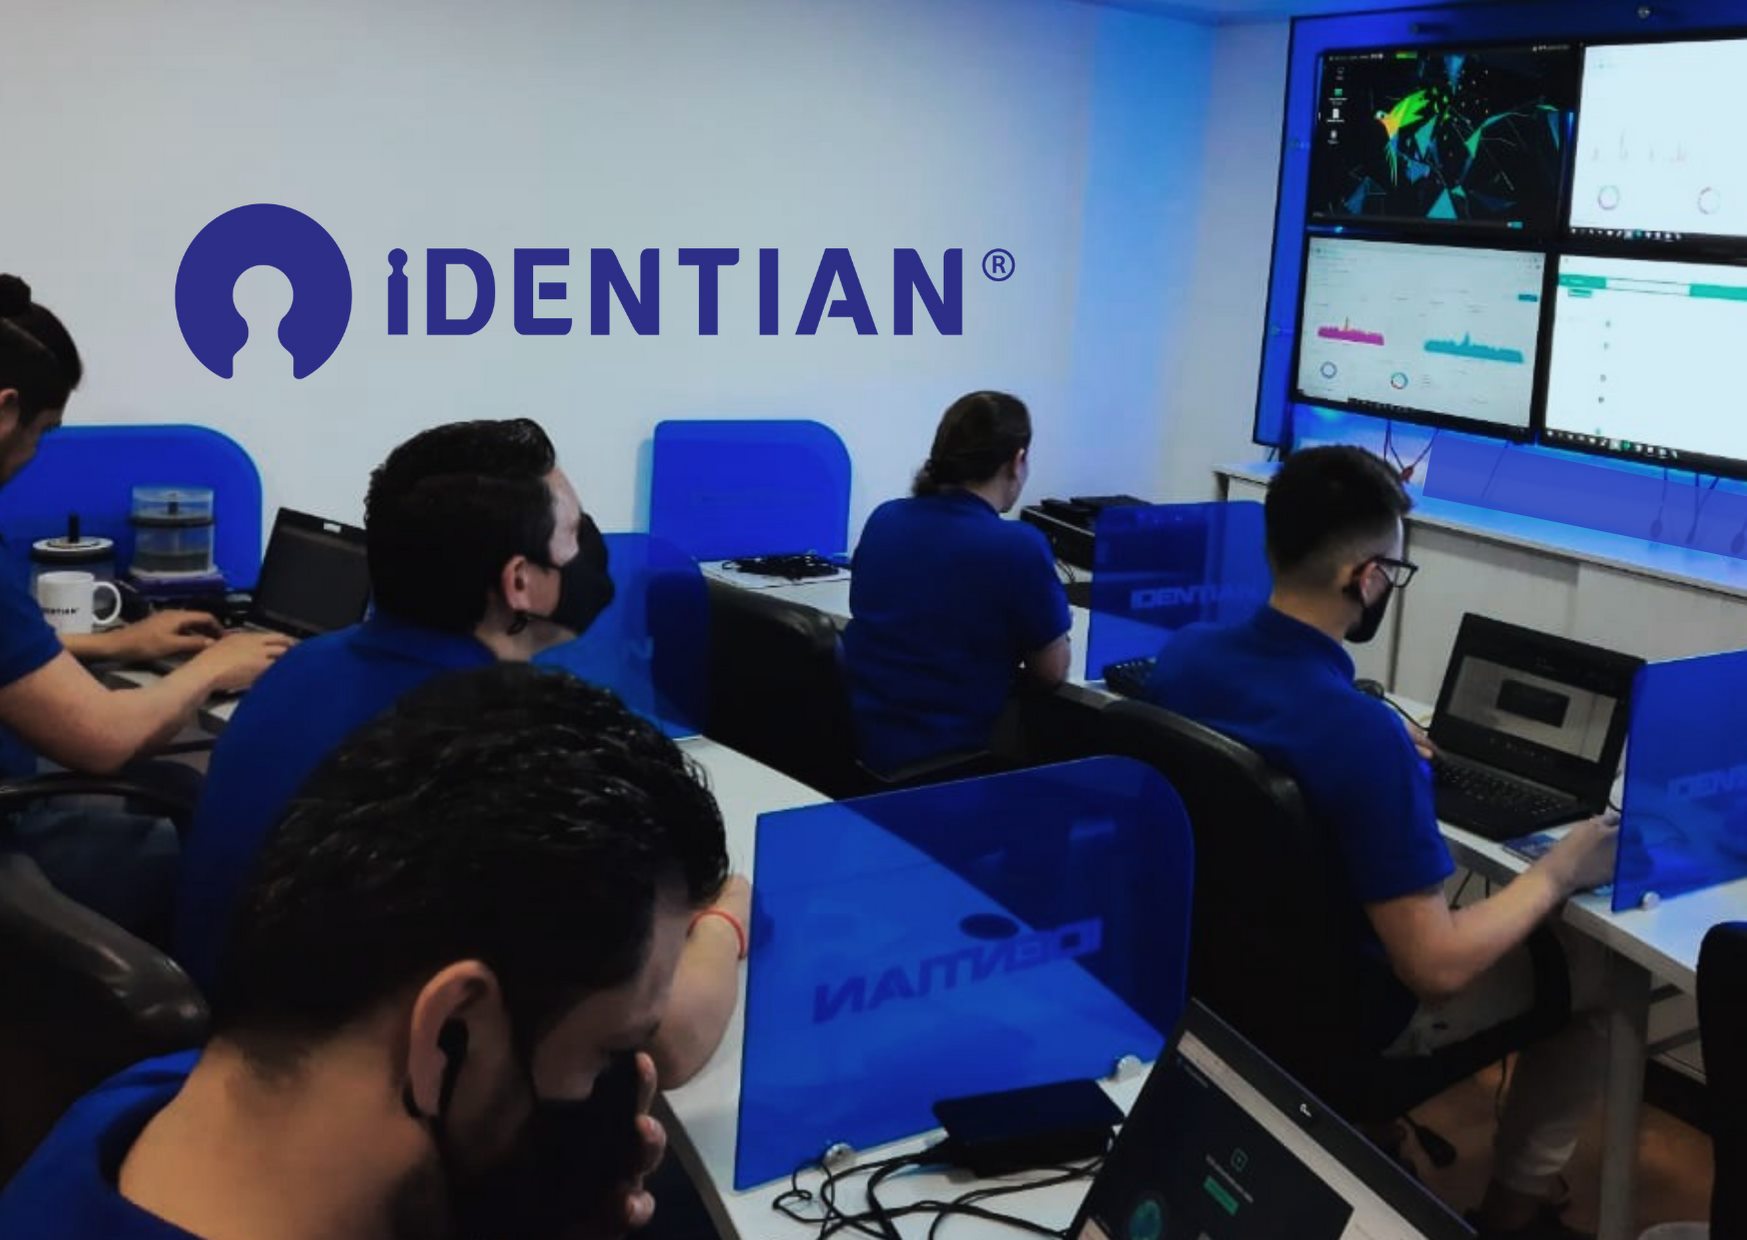
El Centro de Ciberseguridad y Operaciones de IDENTIAN (CSOC) cuenta con un modelo de operación permanente las 24 horas del día, los 365 días del año y una avanzada infraestructura tecnológica dedicada para la prestación de sus servicios, lo cual garantiza un óptimo nivel de calidad y disponibilidad en la ejecución, soporte permanente y controles de seguridad avanzados.

- Inteligencia para correlación y centralización de eventos de seguridad.
- Servicios de soc para mipymes.
- Pentesting y análisis de vulnerabilidades gestionados.
- Monitoreo de portales transaccionales y corporativos.
- Monitoreo de seguridad perimetral.
- Vigilancia digital corporativa.
- Acceso al sportal para gestion del servicio, reportes y dashboards.
- Gestión de incidentes.
- CSOC


Preguntas Frecuentes (FAQ)
¿La plataforma de Test Gravity es open source o maneja algún tipo de licenciamiento?
Nuestra solución incluye licenciamiento y soporte garantizado desde el fabricante, lo que significa que tendrás respaldo y asistencia técnica en caso de cualquier requerimiento dentro del proyecto. Esto te brinda tranquilidad y confianza en el despliegue y funcionamiento de Test Gravity.
Al aprovechar la experiencia del CSOC de IDENTIAN, que cuenta con una amplia trayectoria en ciberseguridad, y las poderosas herramientas de Wazuh y ELK, Test Gravity ofrece una solución integral para proteger tus activos digitales y garantizar la continuidad de tu negocio.
No importa si eres una pequeña empresa o una gran corporación, Test Gravity se adapta a tus necesidades específicas y te ayuda a enfrentar los desafíos de seguridad de manera eficiente. Confía en nuestra solución y mantén la tranquilidad de contar con un enfoque sólido y respaldo profesional.
¿El funcionamiento del XDR de la plataforma Test Gravity puede remediar cualquier amenaza de ciberseguridad?
El módulo de XDR (Detección y Respuesta Extendida) consta de un conjunto de scripts que se pueden ejecutar tanto de forma automática como manual desde el servidor del SIEM (Sistema de Información y Gestión de Eventos de Seguridad). Estos scripts se utilizan para llevar a cabo diversas acciones en función de los eventos detectados en la consola del SIEM. A continuación, se detallan algunas de las acciones que se pueden realizar mediante los scripts disponibles:
• Aislamiento automático de dispositivos comprometidos: El módulo de XDR permite identificar y aislar automáticamente dispositivos que se hayan visto comprometidos por actividades maliciosas o sospechosas. Esto ayuda a prevenir la propagación de amenazas y a minimizar el impacto en la red.
• Bloqueo de direcciones IP en firewalls locales para plataformas Windows y Linux (ipfw, iptables, npf, pf): Los scripts proporcionados permiten bloquear de manera efectiva direcciones IP específicas en los firewalls locales, tanto en entornos Windows como en Linux. Esto ayuda a evitar conexiones no autorizadas y proteger los sistemas contra ataques externos.
• Deshabilitar cuentas con actividad sospechosa o anómala: El módulo de XDR es capaz de detectar actividades sospechosas o anómalas en las cuentas de usuario y deshabilitarlas automáticamente para prevenir posibles brechas de seguridad. Esto garantiza un mayor control y protección de las cuentas comprometidas.
• Borrado de archivos maliciosos: En caso de detectar archivos maliciosos en el sistema, los scripts de XDR pueden eliminarlos de manera segura y eficiente. Esto ayuda a mitigar la presencia de amenazas y a proteger la integridad de los sistemas.
• Bloqueo de ejecución de aplicaciones no autorizadas o sospechosas: Mediante los scripts disponibles, el módulo de XDR puede impedir la ejecución de aplicaciones no autorizadas o sospechosas en los sistemas. Esto ayuda a prevenir posibles infecciones y asegurar que solo se ejecuten aplicaciones confiables y seguras.
La implementación del módulo de XDR garantiza una respuesta rápida y efectiva ante eventos de seguridad, permitiendo una protección proactiva y mitigación de riesgos en tiempo real.
¿Con el monitoreo FIM plataforma Test Gravity puedo monitorear todas las carpetas de servidor?
Para adaptarnos a estas necesidades y cumplir con las normativas especiales, ofrecemos la posibilidad de incluir un esquema de FIM (File Integrity Monitoring) en repositorios específicos. El FIM permite detectar cualquier cambio no autorizado en los archivos, asegurando la integridad de los datos y proporcionando una capa adicional de protección.
Nuestro equipo técnico especializado trabajará en colaboración contigo para identificar los repositorios que requieren una monitorización más exhaustiva y configurar el esquema de FIM correspondiente. De esta manera, garantizamos que los datos sensibles estén debidamente protegidos y que tu empresa cumpla con las regulaciones y normativas aplicables.
¿La plataforma de Test Gravity realiza el proceso de inteligencia de amenazas?
La integración con MISP proporciona acceso a una amplia gama de información sobre amenazas y permite el intercambio de datos con otras organizaciones de seguridad. Esto te brinda una visibilidad más amplia y actualizada sobre el panorama de amenazas, permitiéndote tomar decisiones informadas y tomar medidas proactivas para proteger tu infraestructura.
OTX Alienvault es otra fuente de inteligencia de amenazas importante que se encuentra integrada en Test Gravity. Con su vasta comunidad de usuarios y su enfoque colaborativo, OTX Alienvault te proporciona información valiosa sobre amenazas emergentes, indicadores de compromiso y tácticas utilizadas por los atacantes. Esta integración mejora la detección temprana de amenazas y refuerza la capacidad de respuesta ante incidentes.
Además, Test Gravity se integra con Virustotal, una plataforma ampliamente reconocida que ofrece análisis de archivos y URLs en busca de posibles amenazas. Al aprovechar la vasta base de datos de Virustotal y su motor de detección de malware, nuestra plataforma puede identificar y prevenir la propagación de archivos maliciosos, brindándote una capa adicional de seguridad.
¿Con el módulo de escaneo de vulnerabilidades de Test Gravity puedo descubrir todas las vulnerabilidades de mi infraestructura?
Nuestro módulo de escaneo te permite identificar y evaluar las vulnerabilidades existentes en tu infraestructura, lo que te brinda la oportunidad de tomar medidas preventivas y corregir cualquier problema antes de que los atacantes puedan aprovecharlo. Esto es fundamental para evitar ataques y posibles fallos de seguridad que puedan comprometer tus sistemas.
Además de la detección de vulnerabilidades asociadas a paquetes o software desactualizado, también ofrecemos un servicio de detección persistente de vulnerabilidades por demanda. Este servicio permite identificar vulnerabilidades de configuración y otros vectores específicos según tus necesidades. Al integrar este servicio adicional, puedes abordar de manera más exhaustiva todas las posibles vulnerabilidades en tu infraestructura.
La combinación de nuestro módulo de escaneo de vulnerabilidades y el servicio de detección persistente por demanda garantiza que tu sistema esté protegido contra las últimas amenazas y te proporciona un panorama completo de las posibles brechas de seguridad. Nuestro enfoque proactivo y detallado en la detección de vulnerabilidades te ayuda a mantener una postura sólida de seguridad y a proteger tus activos digitales de manera eficiente.
¿Con la integración de VirusTotal de Test Gravity puedo analizar archivos de forma ilimitada?
Sin embargo, entendemos que las necesidades de cada cliente pueden variar y es posible que requieras una capacidad mayor para cumplir con tus objetivos comerciales. Por lo tanto, estamos preparados para ampliar la capacidad de acuerdo con tus necesidades específicas.
Si necesitas realizar un mayor número de consultas diarias, podemos adaptar nuestro servicio para brindarte una capacidad ampliada por demanda. Esto te permitirá aprovechar al máximo nuestra plataforma y obtener los resultados deseados, sin restricciones innecesarias.
¿La plataforma de Test Gravity incluye las capacidades de SOAR?
Si bien la plataforma integra el módulo de SOAR de IDENTIAN, entendemos que cada cliente tiene necesidades y requisitos específicos en términos de seguridad y respuesta a incidentes. Por lo tanto, nos adaptamos a las necesidades individuales de cada cliente y personalizamos la implementación del módulo de SOAR en consecuencia.
Nuestro enfoque se centra en comprender tus objetivos y desafíos comerciales para configurar el módulo de SOAR de manera óptima y garantizar una respuesta efectiva a los incidentes de seguridad. Trabajamos en estrecha colaboración contigo para definir y adaptar el modelo metodológico de SOAR para que se ajuste perfectamente a tus necesidades.
¿Cuantos casos de uso incluye la plataforma de Test Gravity?
Nuestro enfoque es brindarte flexibilidad total en la creación de casos de uso, permitiéndote adaptar la plataforma a tus necesidades particulares. Puedes definir y personalizar los casos de uso de acuerdo con tus objetivos comerciales y los desafíos específicos que enfrentas.
Además, comprendemos que la creación de casos de uso puede requerir asistencia y orientación adicional. Por lo tanto, nuestro equipo de soporte técnico está disponible para brindarte el apoyo necesario en el proceso de creación de casos de uso ya sea para monitorear eventos de seguridad, analizar datos o automatizar tareas.
¿Se pueden integrar las alertas de Test Gravity con alguna plataforma de gestión de casos o mesa de ayuda?
La integración con Jira te permite vincular incidentes de seguridad detectados por Test Gravity con los proyectos y tareas correspondientes en Jira. Esto mejora la colaboración entre los equipos de seguridad y los equipos de desarrollo o IT, agilizando la resolución de problemas y garantizando una respuesta oportuna a los incidentes.
Asimismo, la integración con GLPI facilita el seguimiento y la gestión de los activos de TI en tu entorno. Puedes importar automáticamente los datos de activos de GLPI a Test Gravity, lo que te permite tener una visibilidad completa de los activos relacionados con los incidentes de seguridad y realizar un seguimiento más preciso de las vulnerabilidades y las acciones de remediación.
Si deseas integrar Test Gravity con otras plataformas específicas que no mencionamos, es posible realizar una validación puntual. Estamos dispuestos a explorar opciones de integración adicionales para adaptarnos a tus necesidades comerciales particulares.

¿Estás listo para comenzar?
Nuestros especialistas están listos para adaptar nuestras soluciones de servicios de seguridad a las necesidades de su organización.